멤버와 역할 관리
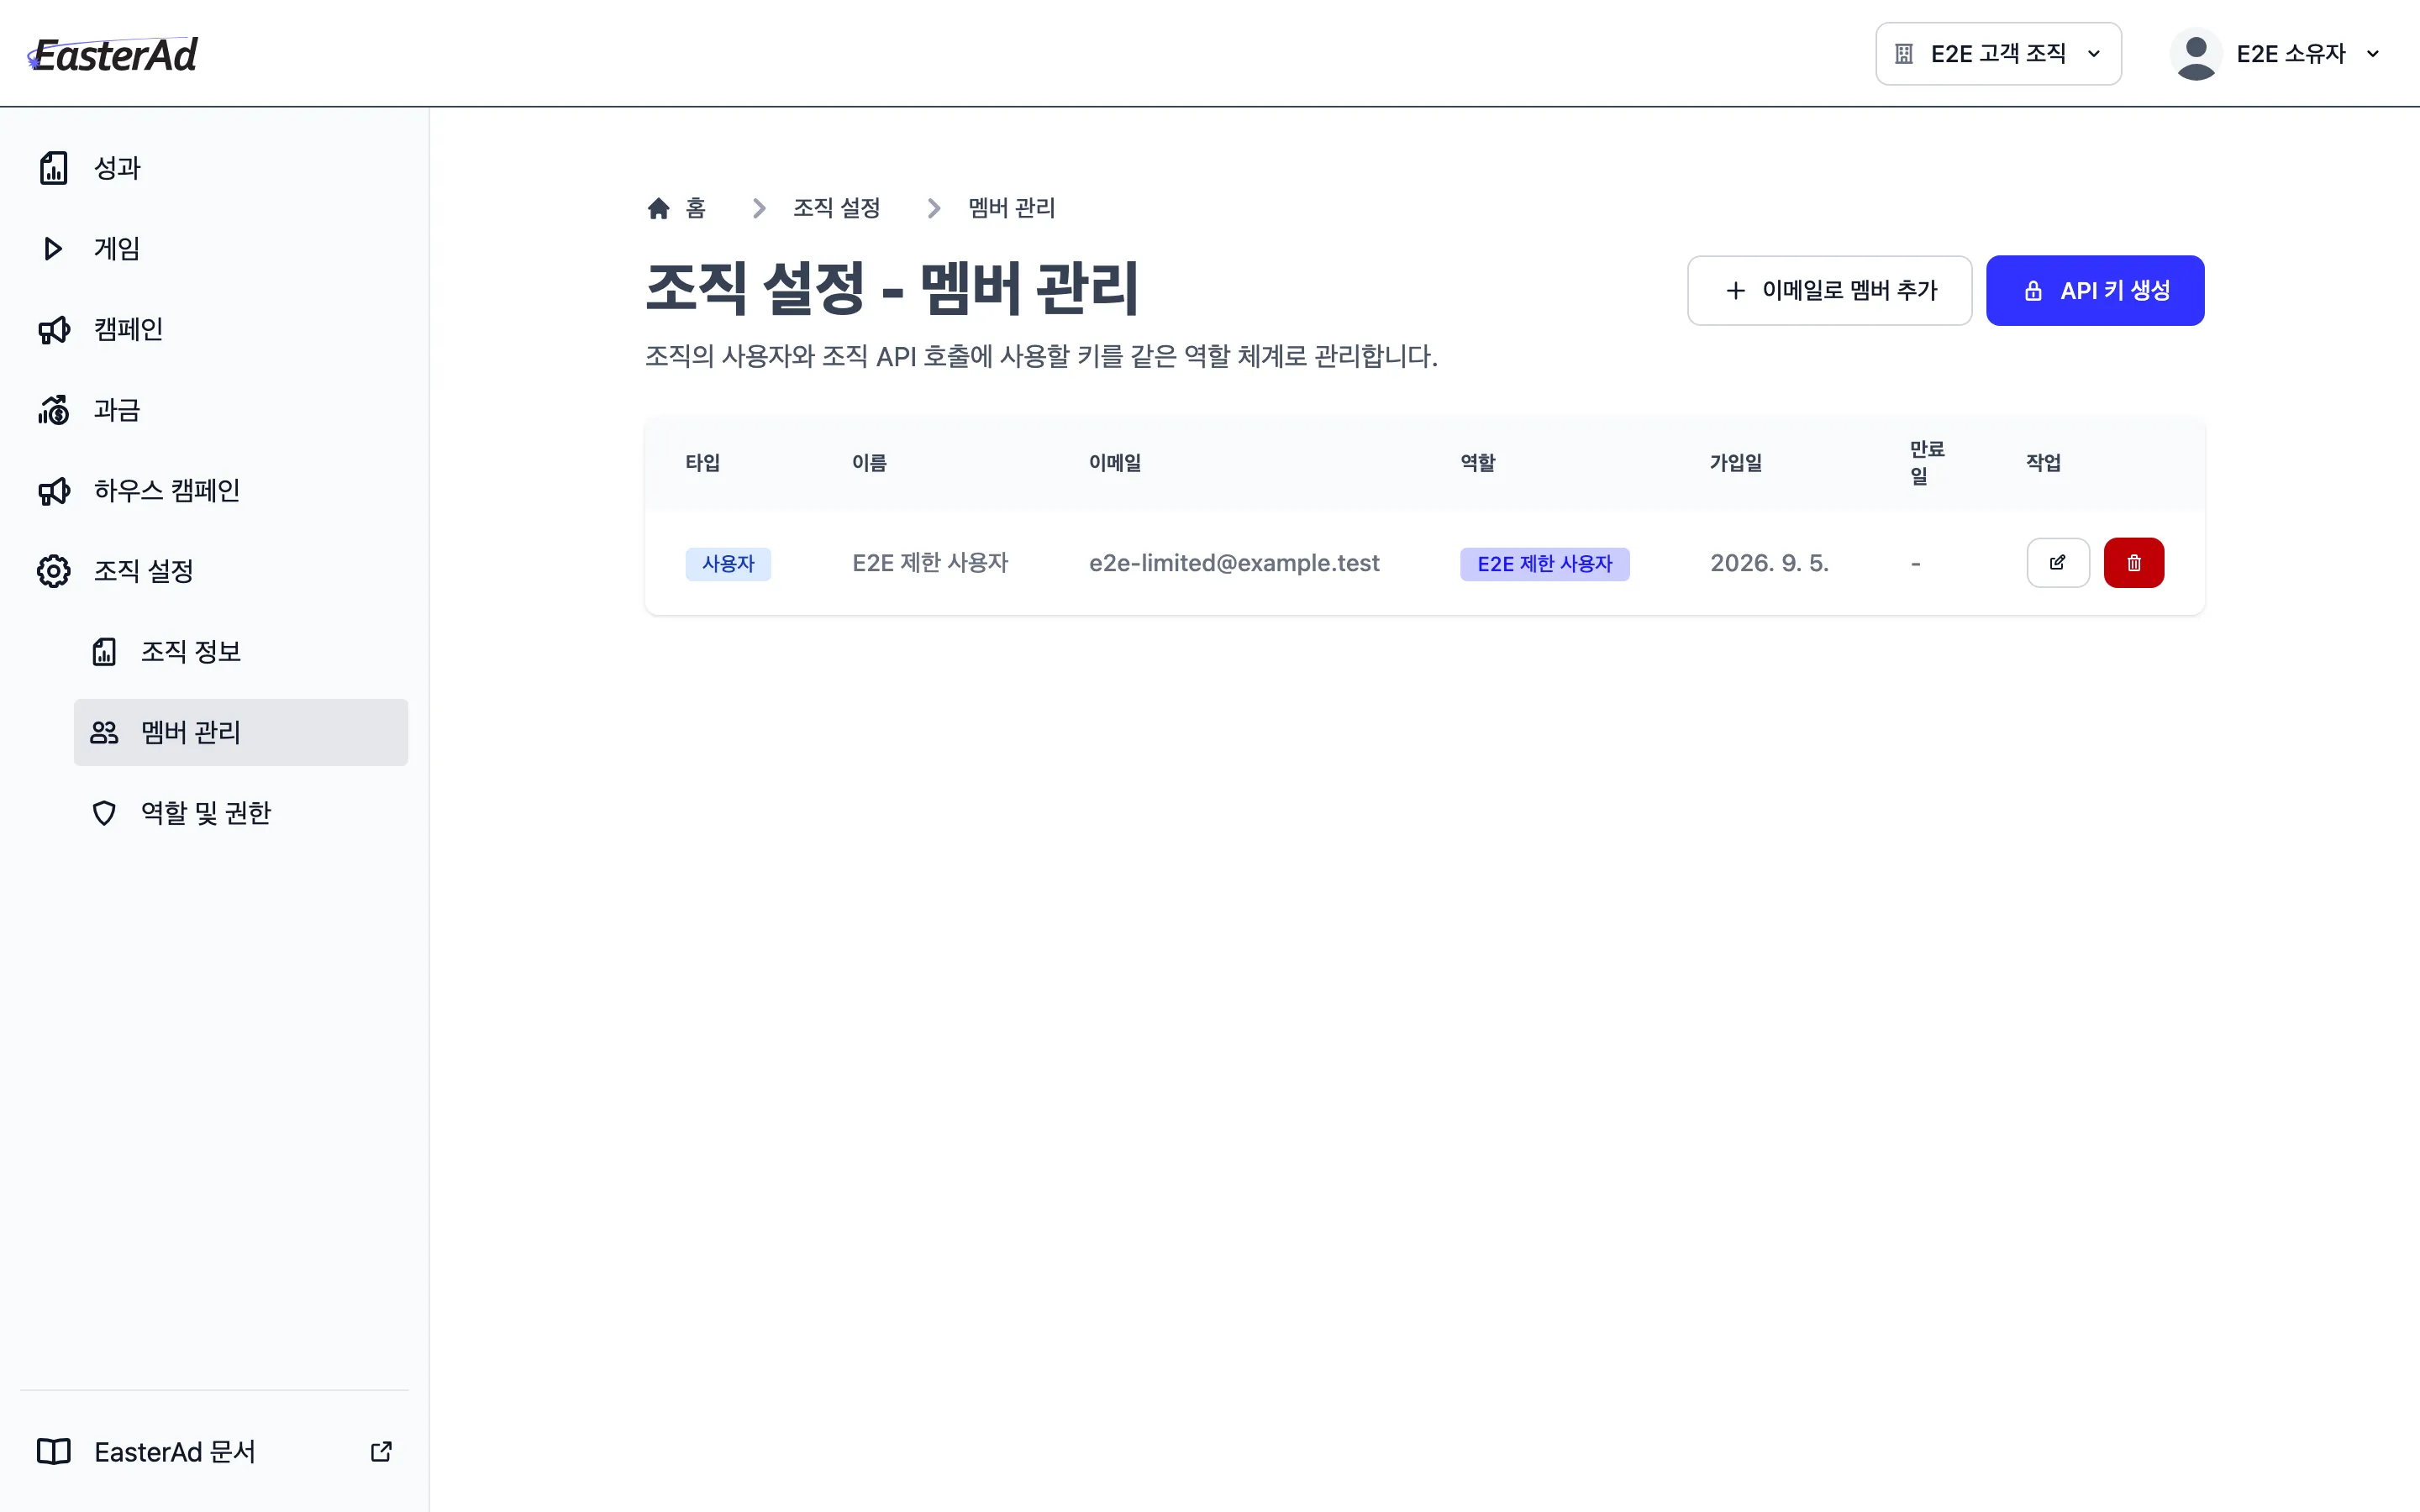
콘솔의 조직 설정 → 멤버 관리에서 팀원과 자동화용 API 키에 역할을 부여합니다.
1. 팀원 초대하기
섹션 제목: “1. 팀원 초대하기”새로운 팀원을 조직의 멤버로 추가합니다.
- 조직 설정 → 멤버 관리 메뉴로 이동합니다.
- 상단의 이메일로 멤버 추가를 선택합니다.
- 초대 정보를 입력하고 멤버를 추가합니다.
- 이메일: 팀원의 가입 이메일을 입력합니다.
- 역할: 업무에 맞는 역할을 1개 선택합니다.
- 만료일 (선택): 외주 계약이나 특정 프로젝트 기간에 맞추어 만료일을 설정합니다. 지정한 날짜가 지나면 접근 권한이 자동으로 만료됩니다.
기존 멤버는 목록 우측의 작업 메뉴에서 역할을 변경하거나 조직에서 제외합니다.
2. 사용자 정의 역할 만들기
섹션 제목: “2. 사용자 정의 역할 만들기”조직의 업무 분장에 맞춰 특정 자원에만 접근할 수 있는 맞춤형 역할을 생성합니다.
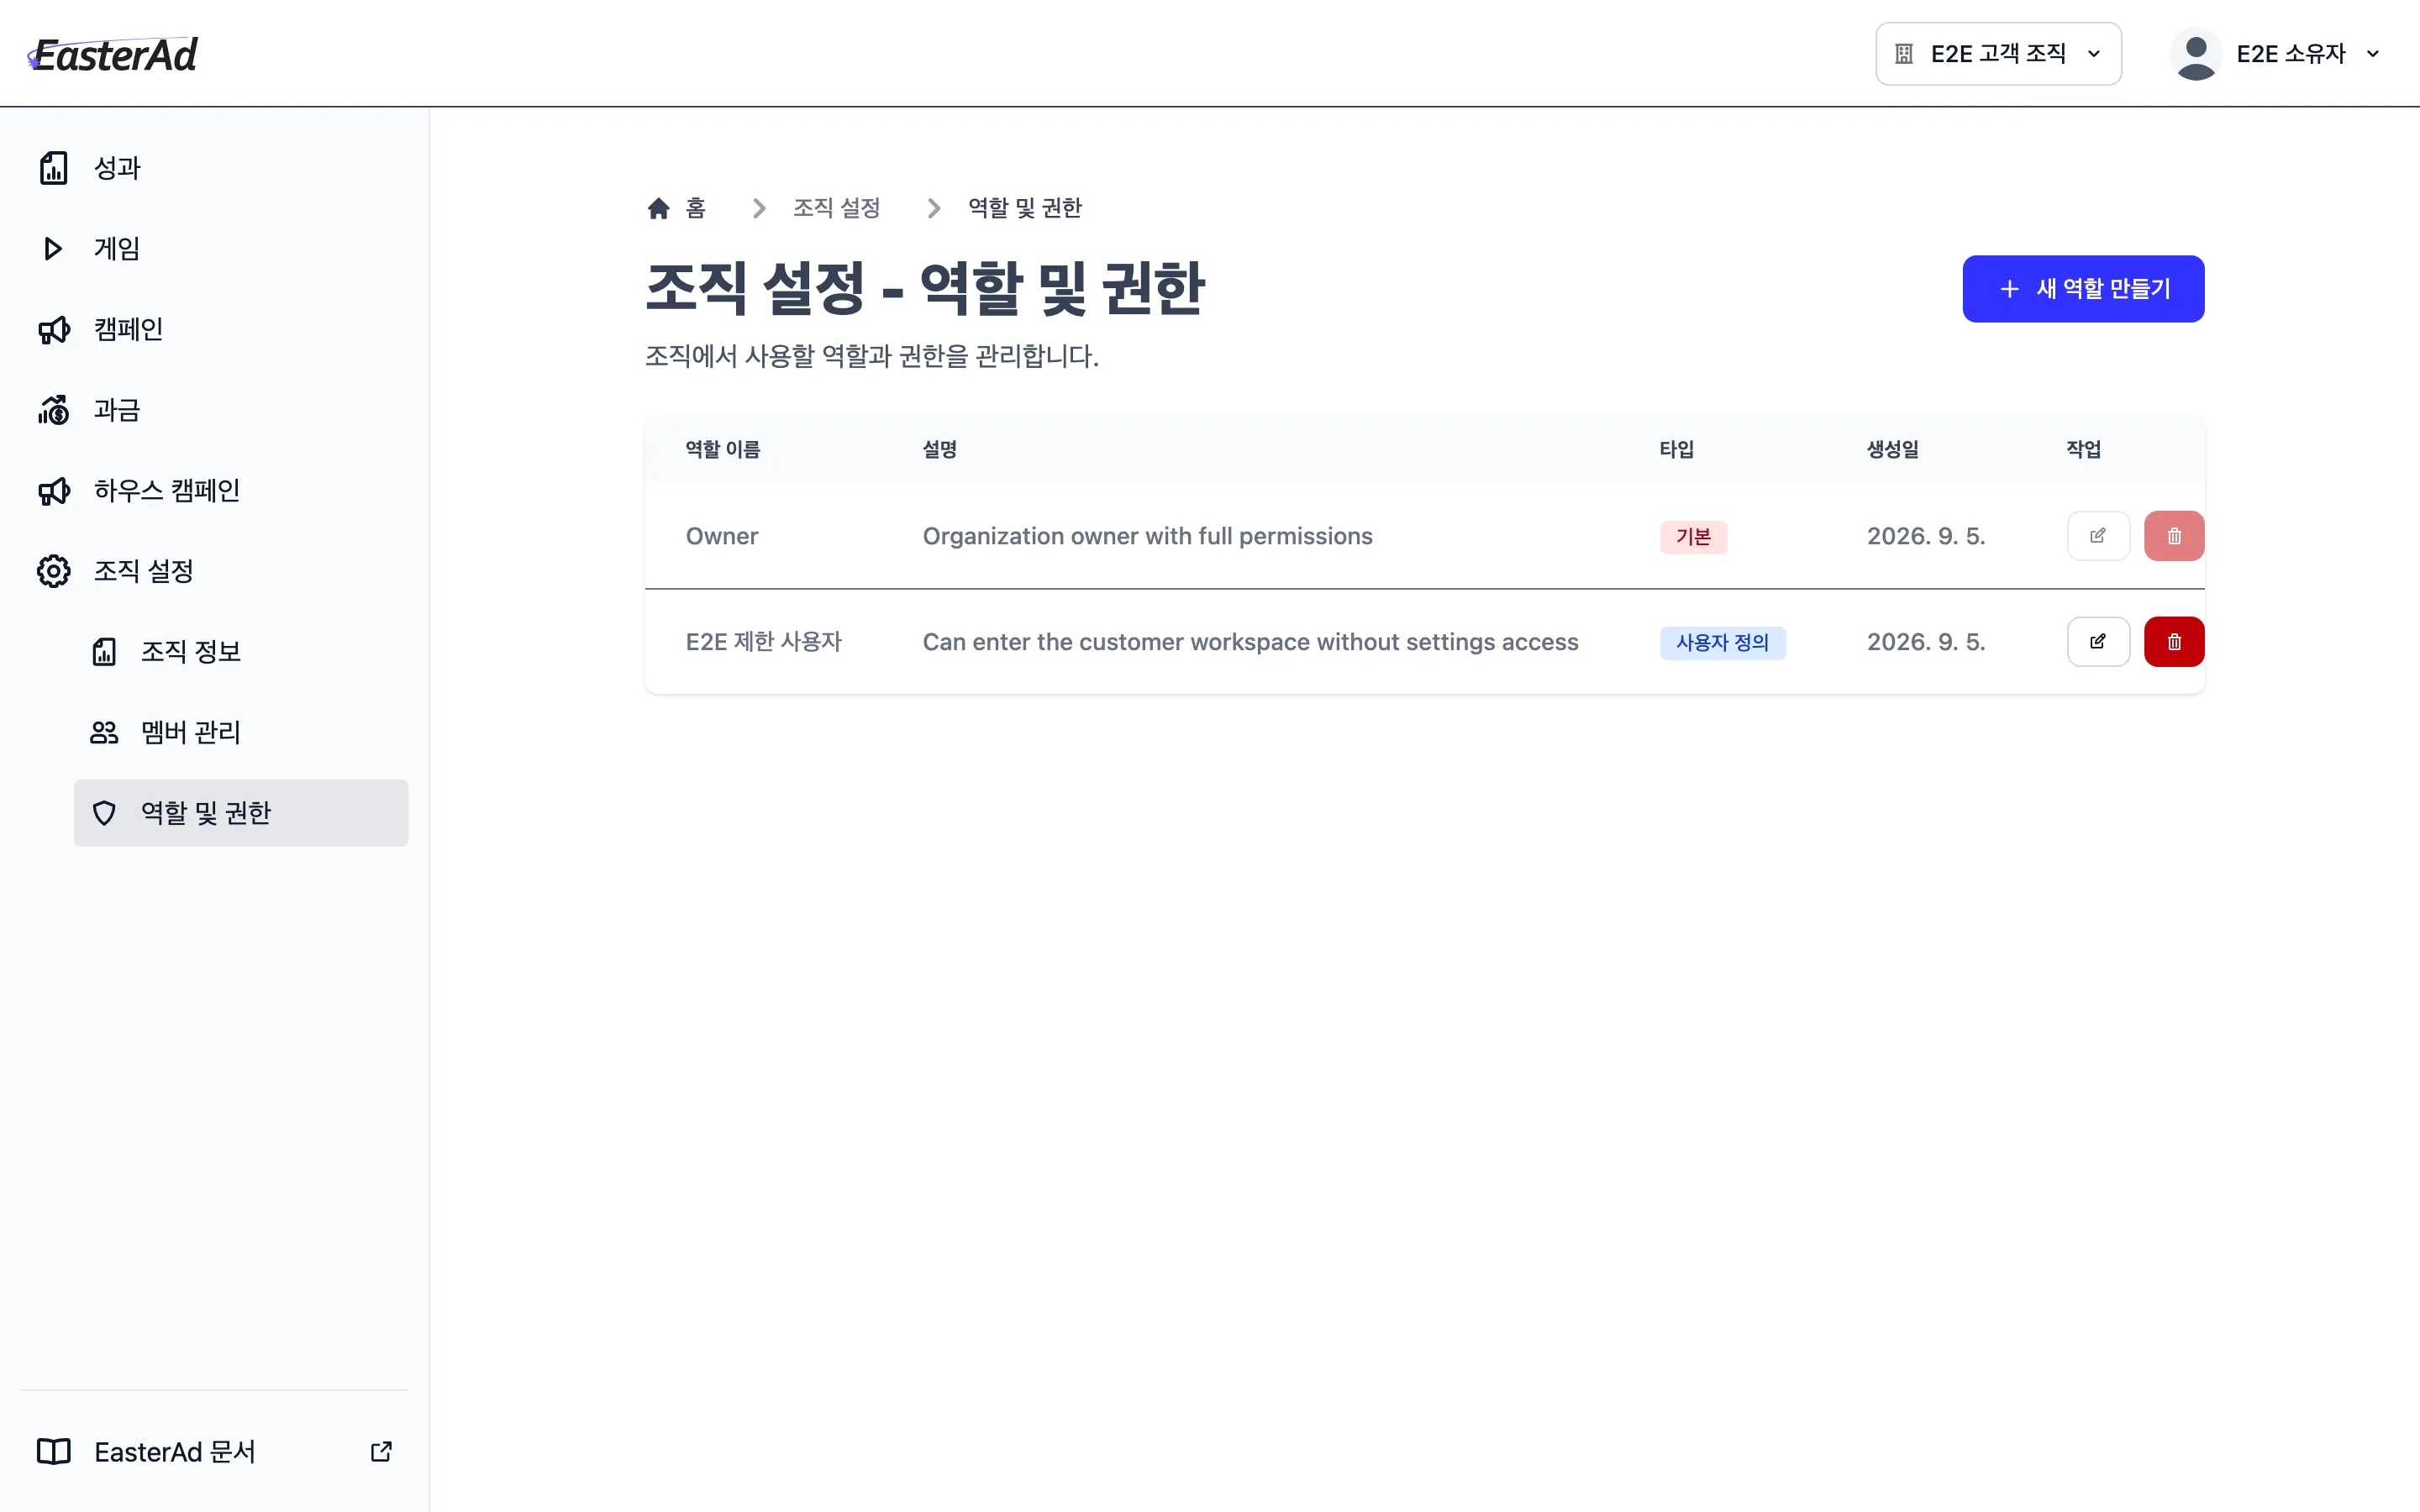
- 조직 설정 → 역할 및 권한 메뉴로 이동합니다.
- 우측 상단의 새 역할 만들기를 선택합니다.
- 아래 항목에 따라 적용 대상과 작업 권한을 선택합니다.
- 한국어 설명과 권한 원문을 확인하고 저장합니다.
역할 편집기 설정 항목
섹션 제목: “역할 편집기 설정 항목”- 기본 시스템 역할: 업무에 맞게 편집할 역할은 사용자 정의 역할로 만듭니다. 하위 조직의
Owner권한은 직속 상위 조직의 하위 조직 관리 → Owner 권한에서 설정합니다. - 적용 대상 선택 (좌측): 역할이 속한 조직과 하위 조직, 또는 특정 게임, 광고 단위, 캠페인 등을 선택합니다. 조직 범위의
*는 해당 조직과 그 하위 조직 전체를 의미합니다. 새 역할의 대상은 역할이 속한 조직과 그 하위 조직 범위에서만 선택합니다. - 작업 액션 선택 (우측): 허용할 작업을 선택합니다.
- 조회 (Read): 데이터 목록과 상세 정보 열람
- 상태 변경 (Update): 일시정지, 재개, 정보 수정
- 관리 (Admin): 생성, 삭제, 전체 관리
- 권한 부여 기준: 직접 부여받았거나 유효한 역할로 보유한 권한 범위 안에서 부여합니다. 부여할 역할의 유효기간은 본인이 가진 권한의 유효기간 이내로 설정합니다. 만료일이 없는 역할에 권한을 추가하려면 해당 권한을 기간 제한 없이 보유해야 합니다.
- 권한 원문 확인: 한국어 설명, 적용 대상, 저장될 전체 문자열을 확인한 뒤 저장합니다.
- 기존 권한 정리: 현재 선택지에 표시되지 않는 기존 권한도 원문으로 확인하고 선택을 해제하여 제거합니다.
- 기능과 권한의 분리: 캠페인 기능이 꺼져 있는 조직이라도 캠페인 권한을 미리 설정해 둘 수 있습니다. 기능을 켜면 미리 저장한 권한으로 작업할 수 있습니다.
3. 권한 오류 해결하기
섹션 제목: “3. 권한 오류 해결하기”메뉴와 페이지는 조직에서 활성화된 기능에 따라 표시됩니다. 실제 데이터 조회와 작업 실행에는 각각의 권한이 필요합니다.
요청이 거부되면 화면의 안내를 확인합니다. 권한 부족 안내에는 한국어 설명과 대상 ID가 포함된 권한 원문이 표시됩니다. API 연동 시에는 403 응답의 권한 정보를 참고합니다.
- 권한 부족: 해당 조직과 작업에 필요한 권한을 직접 부여받았거나 유효한 역할로 보유하는지 확인합니다. 필요한 권한이 없다면 조직 관리자에게 요청합니다.
- 기능 비활성: 조직에서 해당 기능이 켜져 있는지 확인합니다. 기능이 꺼져 있다면 조직 관리자에게 활성화를 요청합니다.
- 권한 범위나 유효기간 초과: 부여하려는 권한과 기간이 본인이 보유한 범위와 유효기간을 벗어나지 않는지 확인합니다.
연관 안내서
섹션 제목: “연관 안내서”- API 키 관리: 서버 간 자동화 통신용 API 키 발급 및 관리
- 개발사 파트너 권한 설정: 파트너 직무별 권한 설정 방법
- 조직·역할·권한: 조직, 기능, 역할과 권한의 개념 이해